Azure & veilige inrichting
Compliance op maat. Veilig op Azure.
We richten Munitor Compliance voor je in op Azure, met de kaders, rollen en gegevensstromen die jouw werk vraagt. Van ontwerp en configuratie tot beveiligingscontroles, overdracht en beheerafspraken.
- Azure in een EU-regio
- MFA & functiescheiding
- Geteste oplevering
Een eigen omgeving. Bewuste keuzes vanaf het begin.
We ontwerpen de productie-inrichting op Azure in een afgesproken EU-regio. In jouw tenant of een afzonderlijke omgeving, met heldere afspraken over eigendom, gegevenslocatie en beheer. Ontwikkeling, acceptatie en productie krijgen gescheiden omgevingen.
Eigen tenant of afzonderlijke omgeving
Eigendom, gegevenslocatie en beheer vooraf vastgelegd.
Gescheiden omgevingen
Ontwikkeling, acceptatie en productie uit elkaar.
Afgesproken EU-regio
Opslag, verbindingen, geheimen en back-ups volgens ontwerp.
Wat je in de werkomgeving gebruikt
De functies achter deze pagina, kort uitgelegd.
Dashboard
Status per locatie, open deadlines en de volgende stappen in één scherm.
Incidenten met meldklok
Bij een incident loopt de klok mee voor de meldmomenten, zodat je de termijnen in beeld houdt.
Vier-ogen-goedkeuring
Een tweede persoon keurt een belangrijke wijziging goed voordat die geldt.
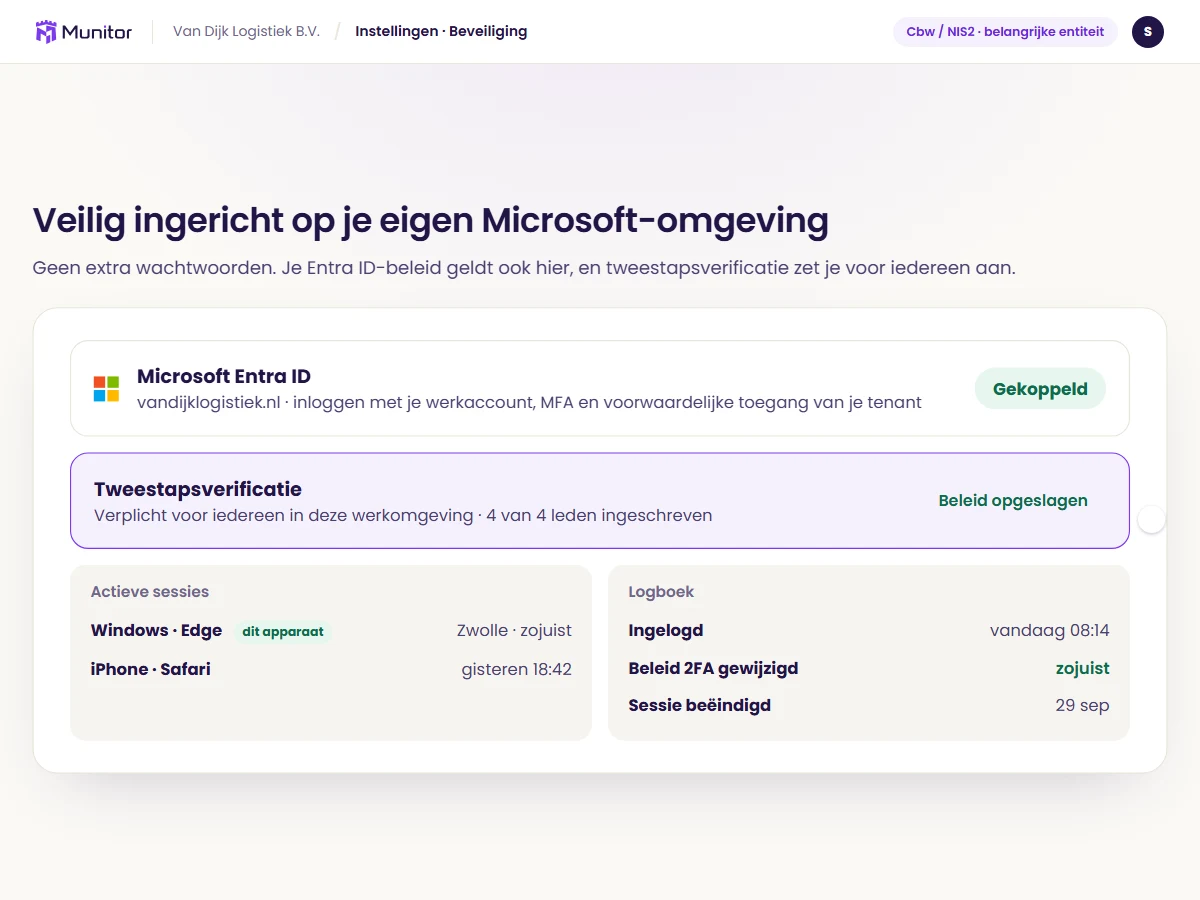
Niet iedereen hoeft hetzelfde te kunnen.
We leggen vast wie bewijs aanlevert, wie beoordeelt en wie mag goedkeuren. Technisch beheer krijgt afzonderlijke rechten. Met MFA, minimale toegang en afgesproken controles maken we functiescheiding onderdeel van de oplevering.
Dit beschrijft de maatwerkproductie-inrichting. De demo is geen reeds op Azure ingerichte klantomgeving. Certificeringen van Microsoft certificeren Munitor of jouw organisatie niet.
Eerst ontwerpen. Dan veilig in gebruik.
Ontwerpen
We bepalen omgeving, rollen, gegevensstromen en acceptatiecriteria.
Inrichten
We configureren de omgeving en testen de afgesproken beveiliging.
Overdragen
Je team krijgt uitleg, documentatie en duidelijke beheerafspraken.
Nog even dit.
De vragen die we vaak bespreken vóór een eerste opdracht.
- Kan de omgeving in onze eigen Azure-tenant?
- Ja, dat kan onderdeel zijn van het ontwerp. We beoordelen de bestaande inrichting en spreken eigenaarschap, toegang, kosten en beheerverantwoordelijkheden af.
- Is de demo al op deze manier ingericht?
- Nee. De demo toont de softwarebasis. De Azure-productieomgeving en het volledige rol- en goedkeuringsmodel worden per opdracht ontworpen, ingericht en getest.
- Hoe start ik de demo?
- Vraag een demo aan via de contactpagina. Tijdens een gesprek laten we Munitor Compliance zien en bespreken we jouw vragen en de inrichting voor je organisatie.
Meer in Munitor Compliance
De andere onderdelen, elk op een eigen pagina.
Terug naar Munitor ComplianceScope & verplichtingen
Lees verderNulmeting & verbeterplan
Lees verderBewijs & opvolging
Lees verderAudit & verantwoording
Lees verderNormenkader op maat
Lees verder
Klaar voor een veilige Azure-omgeving?
Verken hoe kaders, rollen en bewijs samenkomen. De Azure-inrichting ontwerpen we voor jouw organisatie.