Normenkader op maat
Meerdere eisen. Eén samenhangende werkwijze.
Breng wetgeving, ISO 27001 en specifieke klantvereisten bij elkaar. We bepalen welke eisen relevant zijn en vertalen ze naar een werkbaar kader met verantwoordelijkheden, onderbouwing en versiebeheer.
- Eisen in samenhang
- Eigenaren per thema
- Actueel versiebeheer
Niet voor iedere vragenlijst opnieuw beginnen.
Wetgeving, ISO 27001 en klantvereisten kunnen over dezelfde thema’s gaan. We brengen die samenhang in kaart en koppelen eisen aan een werkbare structuur. Bestaande onderbouwing kan worden hergebruikt waar de inhoud dat toelaat.
Wetgeving
Relevante wetgeving als bron, voor zover van toepassing.
ISO 27001
Als referentiekader, inclusief toepasselijke wijzigingen.
Klantvereisten
Gekoppeld aan dezelfde thema’s, met zicht op verschillen.
Wat je bij het normenkader gebruikt
De functies achter deze pagina, kort uitgelegd.
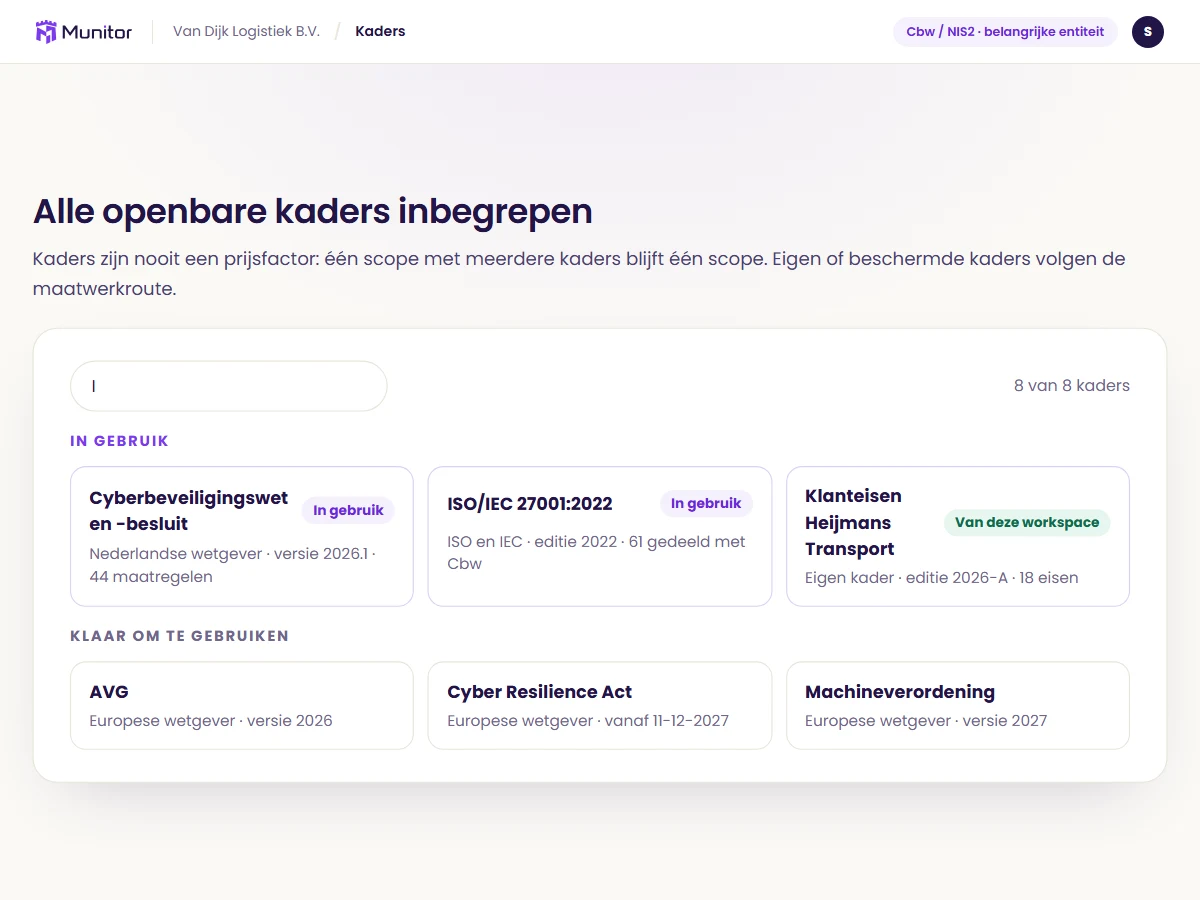
Kaders en toepasselijkheid per locatie
Je ziet welke eisen voor welke locatie gelden. Een eigen kader van een klant is mogelijk.
Registratie bij de autoriteit
De registratiegegevens staan vast en je ziet wanneer een wijziging gemeld moet worden.
Duidelijk welke versie geldt. En wie erover beslist.
Bij de inrichting leggen we de gekozen bronnen, versies en beoordelingscriteria vast. Wijzigingen krijgen een eigenaar en een review. Zo blijft het kader aansluiten op de eisen die je organisatie heeft afgesproken.
ISO 27001:2022 kan het referentiekader zijn, inclusief toepasselijke wijzigingen. Beschikbare inhoud, rechten en toetscriteria spreken we af; inrichting is geen certificering.
Van losse vereisten naar een beheersbaar kader.
Kiezen
We bepalen welke normen, wetgeving en klantvereisten relevant zijn.
Verbinden
We vertalen eisen naar maatregelen en leggen bronnen en verschillen vast.
Beheren
We spreken review, versies en actualisatie af.
Nog even dit.
De vragen die we vaak bespreken vóór een eerste opdracht.
- Kunnen NIS2, ISO 27001 en klanteisen samen worden gebruikt?
- Ja, als die voor de opdracht relevant zijn. We leggen de samenhang en verschillen vast, zodat een koppeling tussen eisen niet wordt verward met volledige gelijkwaardigheid.
- Is alle ISO-inhoud standaard beschikbaar?
- Nee. We spreken de benodigde inhoud, actuele versie, toepasselijke wijzigingen en gebruiksrechten vooraf af. Zo is duidelijk wat onderdeel wordt van de inrichting.
- Hoe start ik de demo?
- Vraag een demo aan via de contactpagina. Tijdens een gesprek laten we Munitor Compliance zien en bespreken we jouw vragen en de inrichting voor je organisatie.
Meer in Munitor Compliance
De andere onderdelen, elk op een eigen pagina.
Terug naar Munitor ComplianceScope & verplichtingen
Lees verderNulmeting & verbeterplan
Lees verderAzure & veilige inrichting
Lees verderBewijs & opvolging
Lees verderAudit & verantwoording
Lees verder
Maak van losse eisen één werkbaar kader.
Neem de normen of klantvragen mee die voor jou spelen. We laten zien hoe je daar samenhang in brengt.